그룹 및 사용자
생성 및 편집
이 섹션은 애플리케이션의 관리 중심지입니다. 여기에서 자격 증명, 권한 수준을 관리하고 시스템에서 수행된 활동을 감사하여 각 사용자가 필요한 항목에 정확히 접근할 수 있도록 보장합니다.
요구 사항
- Netuno 접근: 인스턴스에 로그인되어 있어야 하며 관리자 권한이 있어야 합니다.
- 애플리케이션 생성됨: 애플리케이션이 미리 생성되어 있어야 합니다. 자세히 알아보기: 인터페이스 가이드: 애플리케이션 생성.
- 양식: 양식을 최소 하나 또는 두 개 생성해 두세요. 자세히 알아보기: 인터페이스 가이드: 양식 생성.
메뉴
보안 관리, 사용자, 그룹 및 로그 모니터링을 위한 설정에 접근할 수 있습니다.
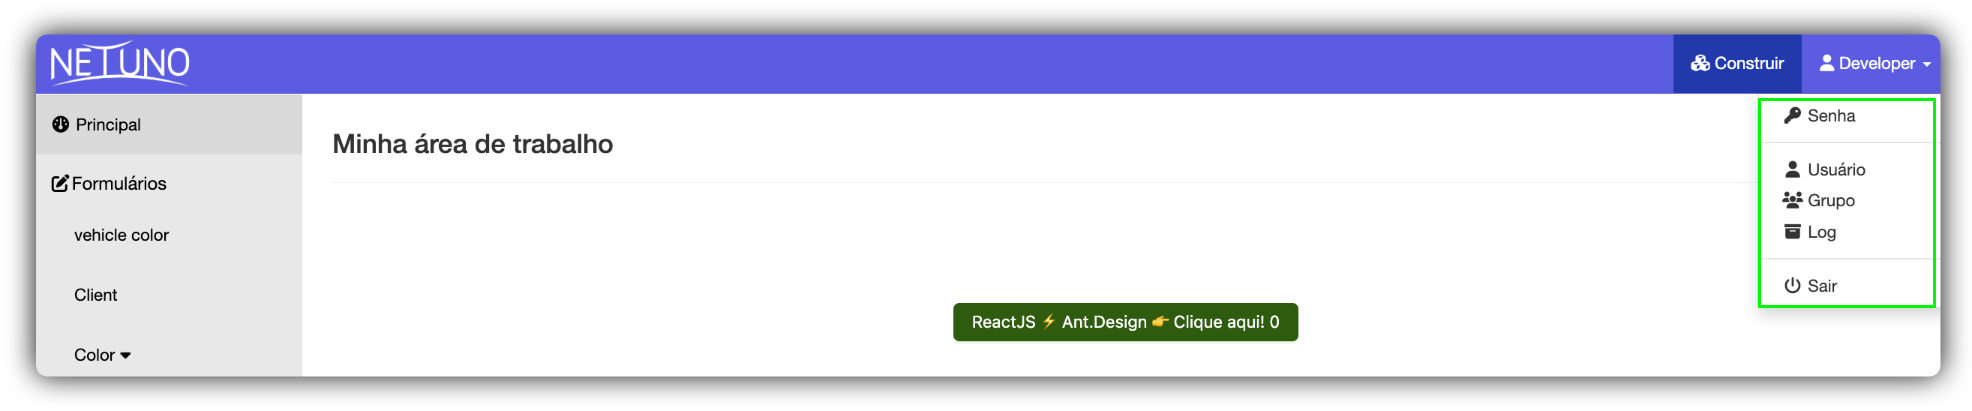
‘보기 모드’에 접속하여 화면 오른쪽 상단의 "Developer"를 클릭하세요.
비밀번호
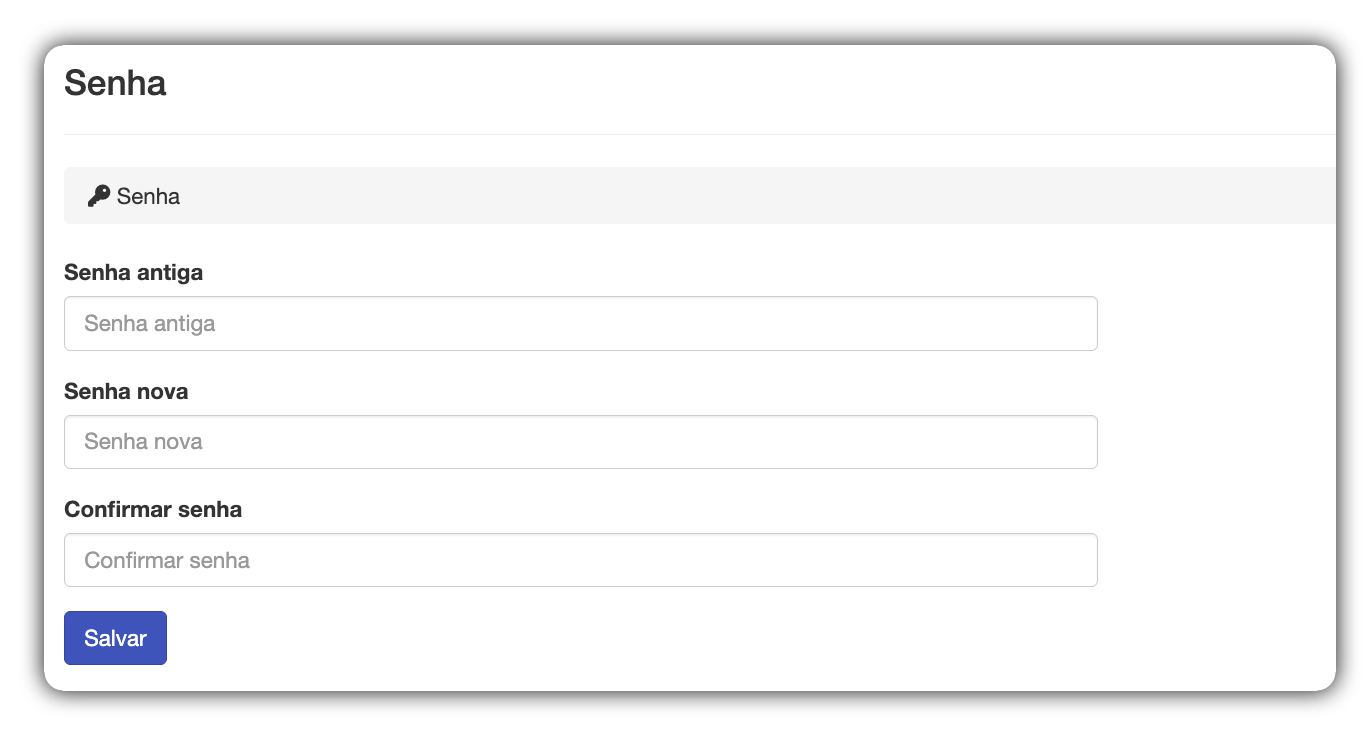
시스템 접근 비밀번호를 변경할 수 있습니다.
화면 오른쪽 상단의 "Developer"를 클릭한 후 '비밀번호' 섹션으로 이동하세요.
- 이전 비밀번호를 입력하세요.
- 새 비밀번호를 입력하세요. 최소 8자 이상이어야 하며 숫자, 대문자와 소문자, 특수 문자를 포함해야 합니다.
- 비밀번호를 확인한 후 저장 버튼을 클릭하세요.
- 이 작업 후 성공 메시지가 표시됩니다.
사용자
이 섹션은 사용자 프로필 관리를 위한 제어 센터입니다.
화면 오른쪽 상단의 "Developer"를 클릭한 후 '사용자' 섹션으로 이동하세요.
요구 사항
- 편집할 사용자는 데이터베이스에 미리 등록되어 있어야 합니다.
1 - 기존 사용자 편집
이 섹션에서는 시스템에 이미 등록된 사용자의 정보를 찾아 업데이트하는 방법을 설명합니다.
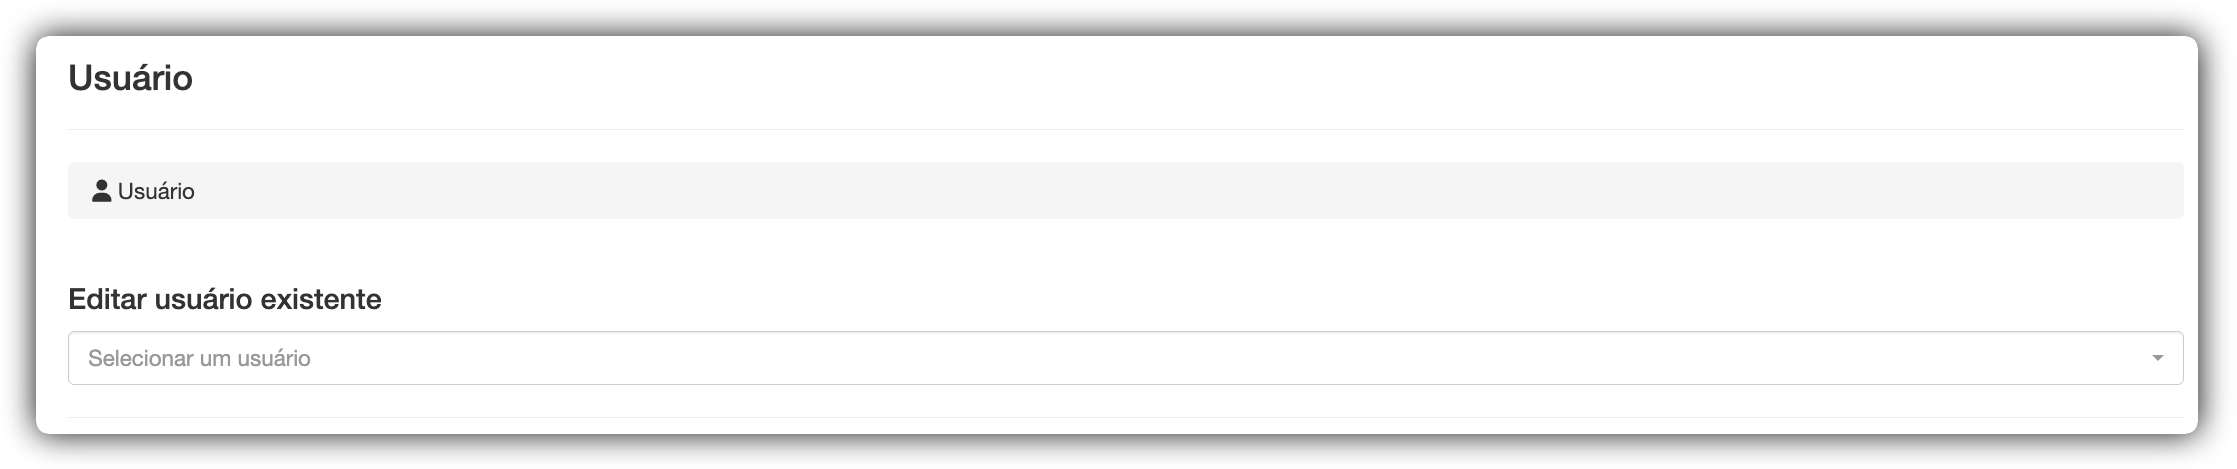
사용자 편집 방법:
- 등록된 사용자를 선택하고 원하는 정보를 변경하세요.
- 변경 사항을 저장하려면 저장 버튼을 클릭하세요.
- 이 작업 후 성공 메시지가 표시됩니다.
2 - 새 사용자 추가
이 섹션에서는 시스템 내에서 접근 자격 증명과 권한 수준을 정의하여 새 사용자를 등록할 수 있습니다.
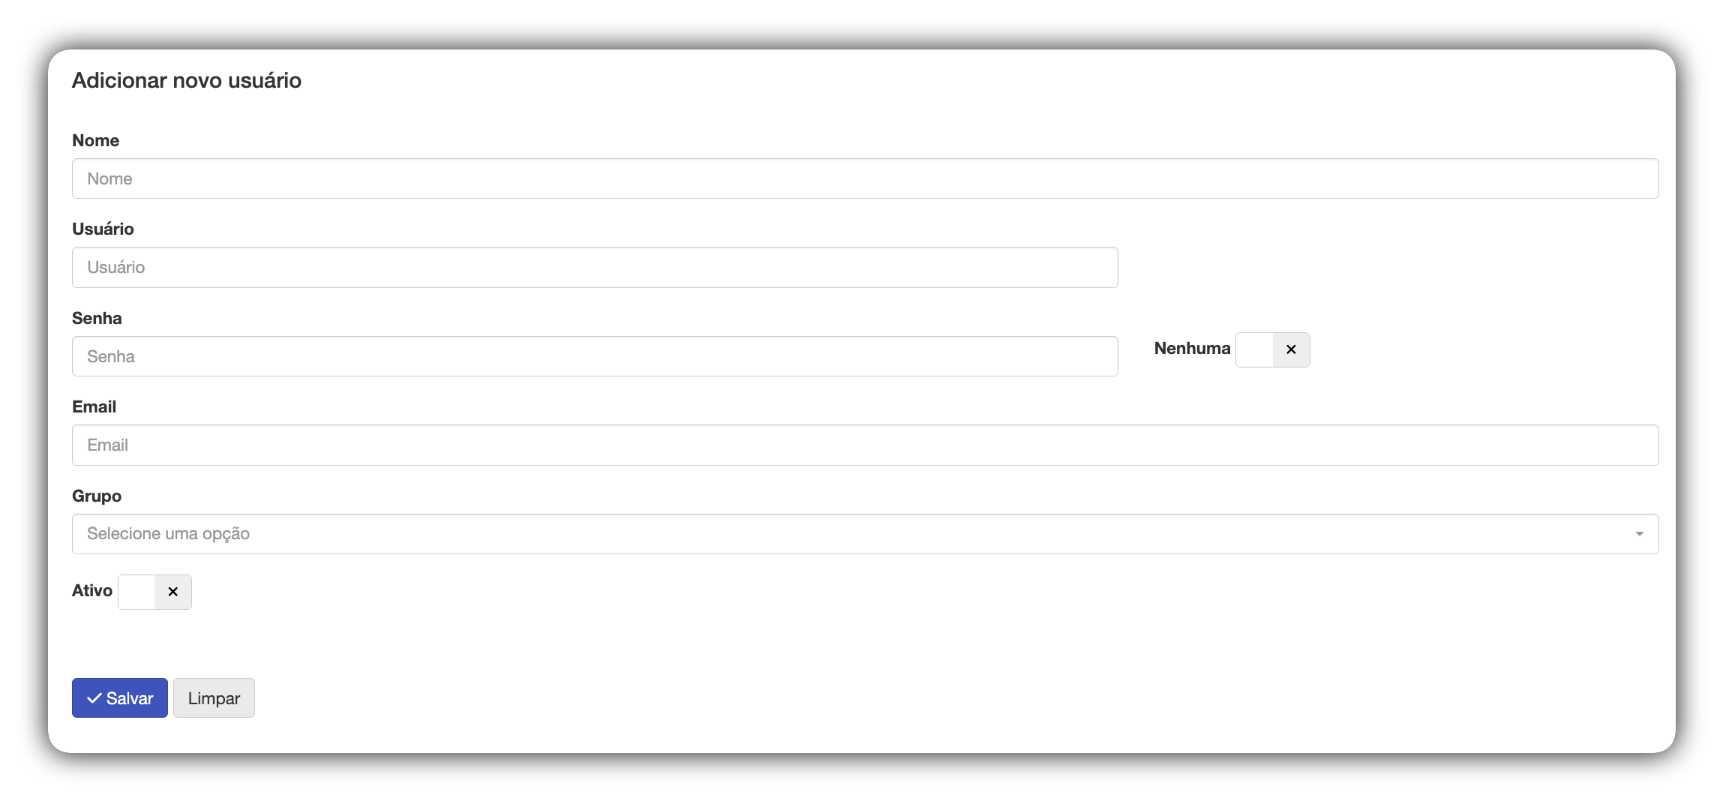
- 이름: 사용자 이름을 입력하세요.
- 사용자: 로그인 이름을 입력하세요. 소문자만 포함해야 하며 점(.)으로 구분해야 합니다.
- 비밀번호: 새 사용자의 시스템 첫 접근 비밀번호를 입력하세요.
- 이메일: 연락처 이메일을 입력하세요.
- 없음: 사용자의 비밀번호를 차단하여 로그인하지 못하도록 할 수 있습니다.
- 그룹: 사용자가 속한 기본 그룹을 선택하세요.
- 활성: 시스템에서 사용자를 활성화하거나 비활성화할 수 있습니다.
- 저장 버튼: 새 사용자의 정보를 저장하려면 클릭하세요.
3 - 사용자 권한
권한 관리는 양식 및 보고서 탭으로 구성된 직관적인 인터페이스를 통해 수행됩니다.
이를 통해 사용자 생성 직후 또는 편집 중에 사용자가 접근할 수 있는 항목을 세부적으로 구성할 수 있습니다.
읽기, 쓰기 및 삭제 열에는 다양한 범위 수준을 가진 드롭다운 메뉴가 있습니다:
- 없음: 사용자에게 이 작업에 대한 권한이 없습니다.
- 소유자: 사용자는 자신이 생성한 레코드와만 상호 작용할 수 있습니다.
- 그룹: 사용자는 자신의 그룹 구성원 누구든 생성한 레코드와 상호 작용할 수 있습니다.
- 전체: 전체 권한입니다. 사용자는 모든 사용자 및 그룹의 레코드에 접근합니다.
양식 탭
이 탭에서는 애플리케이션의 데이터 입력 모듈과 사용자의 상호 작용을 제어합니다.
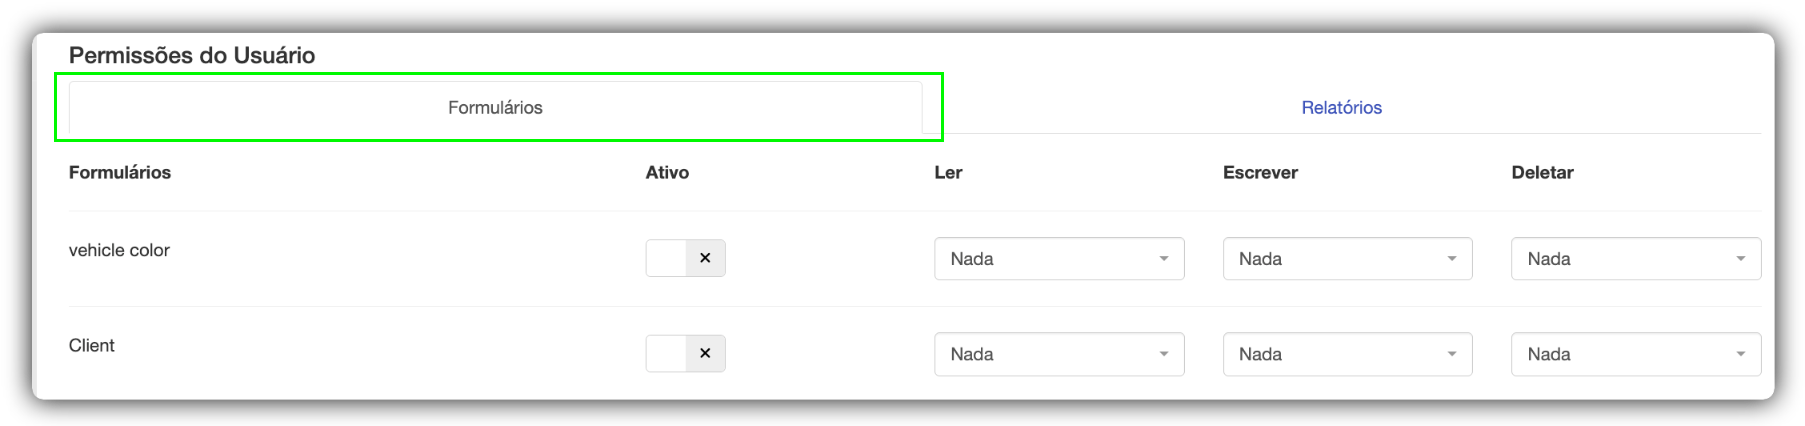
나열된 각 양식에 대해 다음 매개변수를 정의해야 합니다:
- 활성: 표시 여부를 정의합니다. 선택하면 사용자의 측면 메뉴에 양식이 표시됩니다.
- 읽기: 레코드 조회에 대한 권한 수준만 설정합니다.
- 쓰기: 사용자가 새 데이터를 삽입하거나 기존 정보를 편집할 권한이 있는지 정의합니다.
- 삭제: 사용자가 데이터베이스에서 레코드를 제거할 권한이 있는지 정의합니다.
보고서 탭
양식과 유사하게, 이 탭은 분석 데이터의 조회 및 추출 모듈에 대한 접근을 제어합니다.
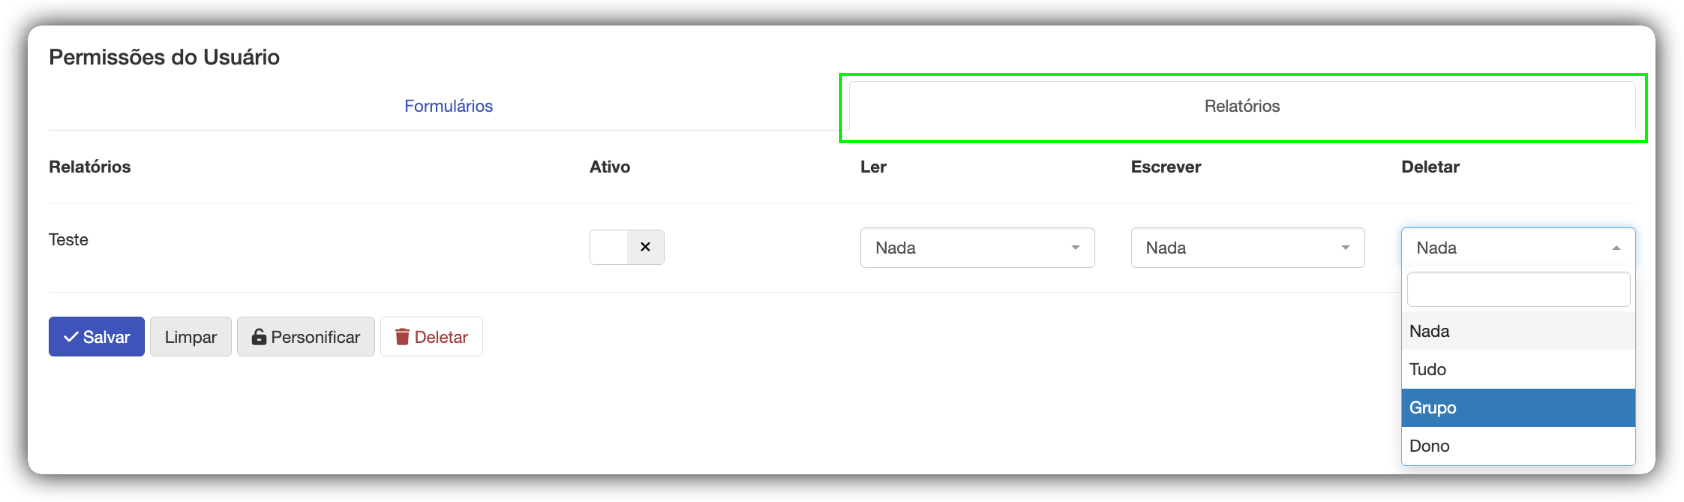
보고서를 사용할 수 있게 하려면 사용자에게 조회 권한이 있도록 활성 옵션이 선택되어 있어야 합니다.
- 저장: 변경 사항을 저장하려면 "저장" 버튼을 클릭하세요.
4 - 작업 버튼
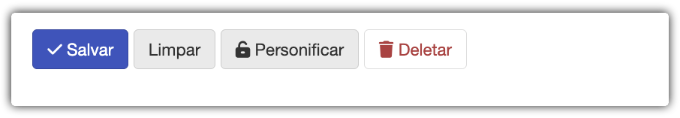
-
저장: 수행한 모든 변경 사항을 저장합니다.
-
지우기: 양식의 모든 필드를 지우고 "새 사용자 추가"의 초기 상태로 되돌립니다.
-
사용자 가장: Netuno의 강력한 도구입니다. 사용자의 권한을 저장한 후 "사용자 가장" 버튼을 클릭하면 등록된 사용자가 사용할 시스템을 정확히 그대로 볼 수 있습니다. 이는 권한이 올바르게 구성되었는지 테스트하는 데 필수적입니다.
-
삭제: 사용자 레코드를 영구적으로 제거합니다.
그룹
여기는 Netuno에서 접근 프로필을 관리하기 위한 중앙 패널이며, 새 그룹을 **"추가"**하고 기존 그룹을 **"편집"**하는 두 가지 작업을 수행할 수 있습니다.
그룹은 시스템 내에서 각 사용자 집합이 무엇을 조회하거나 수행할 수 있는지 결정하는 프로필 또는 접근 규칙 역할을 합니다.
각 사용자에게 개별적으로 권한을 구성하는 대신 그룹에 권한을 정의하고 사용자를 그룹에 연결하여 확장 가능하고 체계적인 관리를 보장합니다.
화면 오른쪽 상단의 **"Developer"**를 클릭한 후 "그룹" 섹션으로 이동하세요.
요구 사항
- 관리자 접근: 그룹을 생성하거나 수정하려면 관리자 권한이 있는 프로필이 있어야 합니다.
새 그룹 추가 방법
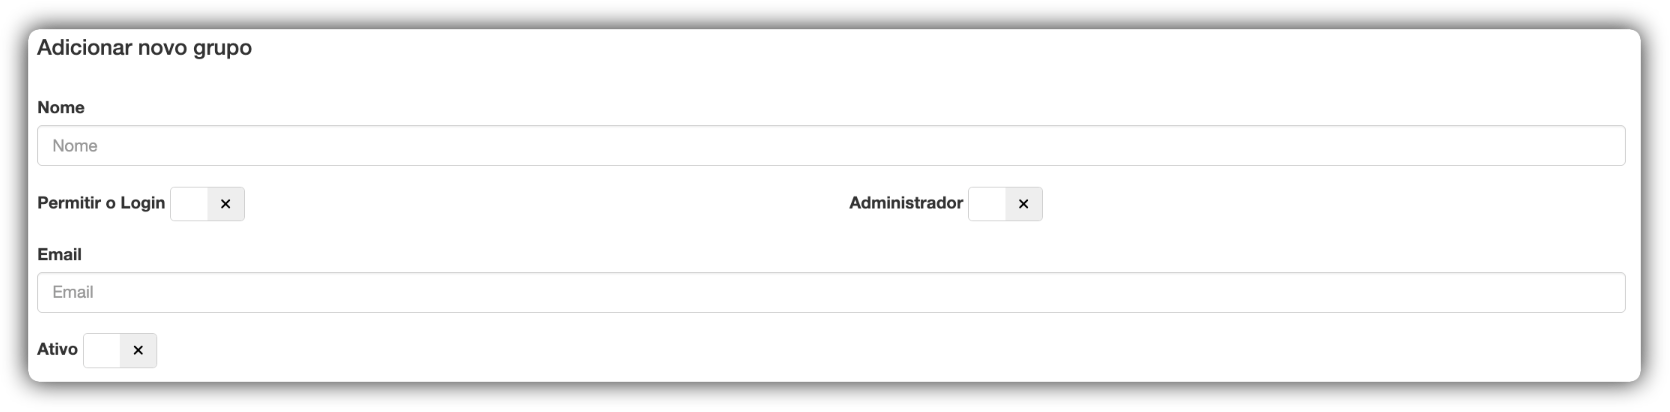
- "추가" 섹션을 찾습니다.
- 이름: 그룹에 명확하고 설명적인 이름을 지정하세요.
- 로그인 허용: 이 그룹의 사용자가 시스템에 로그인할 수 있어야 하는 경우 이 옵션을 선택하세요.
- 관리자: 이 그룹의 사용자가 시스템에 대한 전체 접근 권한을 가져야 하는 경우에만 이 옵션을 선택하세요.
- 이메일: 그룹의 연락처 이메일을 입력하세요.
- 활성: 시스템에서 설정을 활성화하려면 이 옵션을 선택하세요.
- 저장 버튼: 그룹 설정을 저장하려면 클릭하세요.
- 지우기 버튼: 양식의 모든 필드를 지우려면 클릭하세요.
기존 그룹 편집 방법
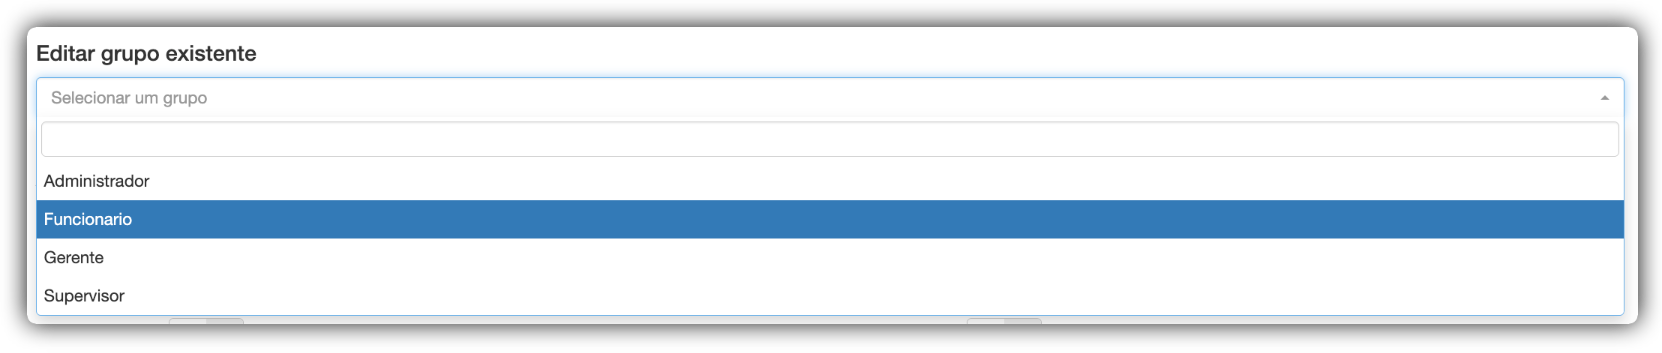
- 페이지 상단의 "기존 그룹 편집" 입력란에서 등록된 그룹을 선택하세요.
- "그룹 선택" 선택 상자를 클릭하세요.
- 목록에서 편집할 그룹을 선택하세요.
- 그룹 데이터가 필드(이름, 이메일 및 옵션)를 자동으로 채울 때까지 기다립니다.
- 원하는 변경을 수행한 후 "저장"을 클릭하세요.
기록 이력
"기록 이력" 화면은 애플리케이션의 로그 및 감사 도구입니다.
사용자가 모든 양식에서 레코드를 생성, 편집 또는 삭제하면 시스템은 해당 작업의 "로그"를 저장합니다.
이 페이지에서는 이 전체 이력을 검색하고 필터링할 수 있습니다. 이는 다음에 필수적입니다:
-
보안: 의심스럽거나 승인되지 않은 활동을 모니터링합니다.
-
감사: 모든 데이터 변경에 대한 규정 준수 기록을 유지합니다.
-
진단: 특정 레코드가 현재 상태에 어떻게 이르렀는지 이해합니다. 예: "이 고객을 누가 삭제했는가?".
기록 이력 검색 방법
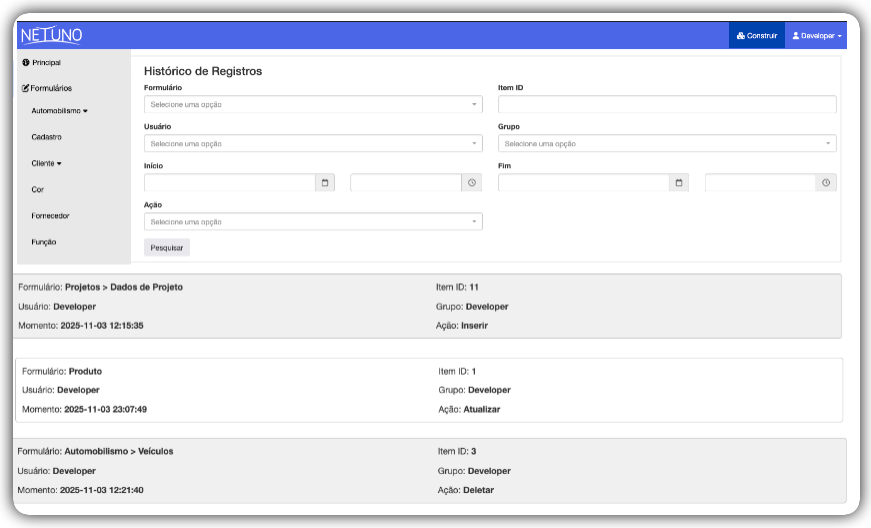
찾으려는 로그 기록을 검색하기 위해 "필터" 필드를 하나 이상 입력한 다음 "검색" 버튼을 클릭하세요.
- "기록 이력" 페이지로 이동합니다.
- 검색 범위를 제한하려면 원하는 필터를 입력하세요. 모든 필드를 입력할 필요는 없습니다. 예: 사용자 "Developer"가 오늘 수행한 모든 작업을 보려면:
- 사용자 필드에서 "Developer"를 선택합니다.
- 시작 필드에서 오늘 날짜와 시간을 선택합니다.
- 종료 필드에서 오늘 날짜와 시간을 선택합니다.
- "검색" 버튼을 클릭합니다.
- 결과(로그 목록)는 검색 양식 아래에 표시됩니다.
로그아웃
시스템 세션을 안전하게 종료하려면 '로그아웃'을 클릭하세요.